TLS
在库函数边界捕获 OpenSSL、LibreSSL 和 BoringSSL 明文。可指定动态库路径,也可定位静态链接的目标程序。
OpenSSL · LibreSSL · BoringSSL无需安装 CA 证书,在 TLS 库边界观察明文,不必修改目标程序。
Linux x86_64Linux ARM64Linux LoongArch64Android x86_64 / ARM64LoongArch64 需要 Linux 6.6+ 内核;Android 暂不支持 loong64。
主仓库 v2.8 · 2026 年 10 月
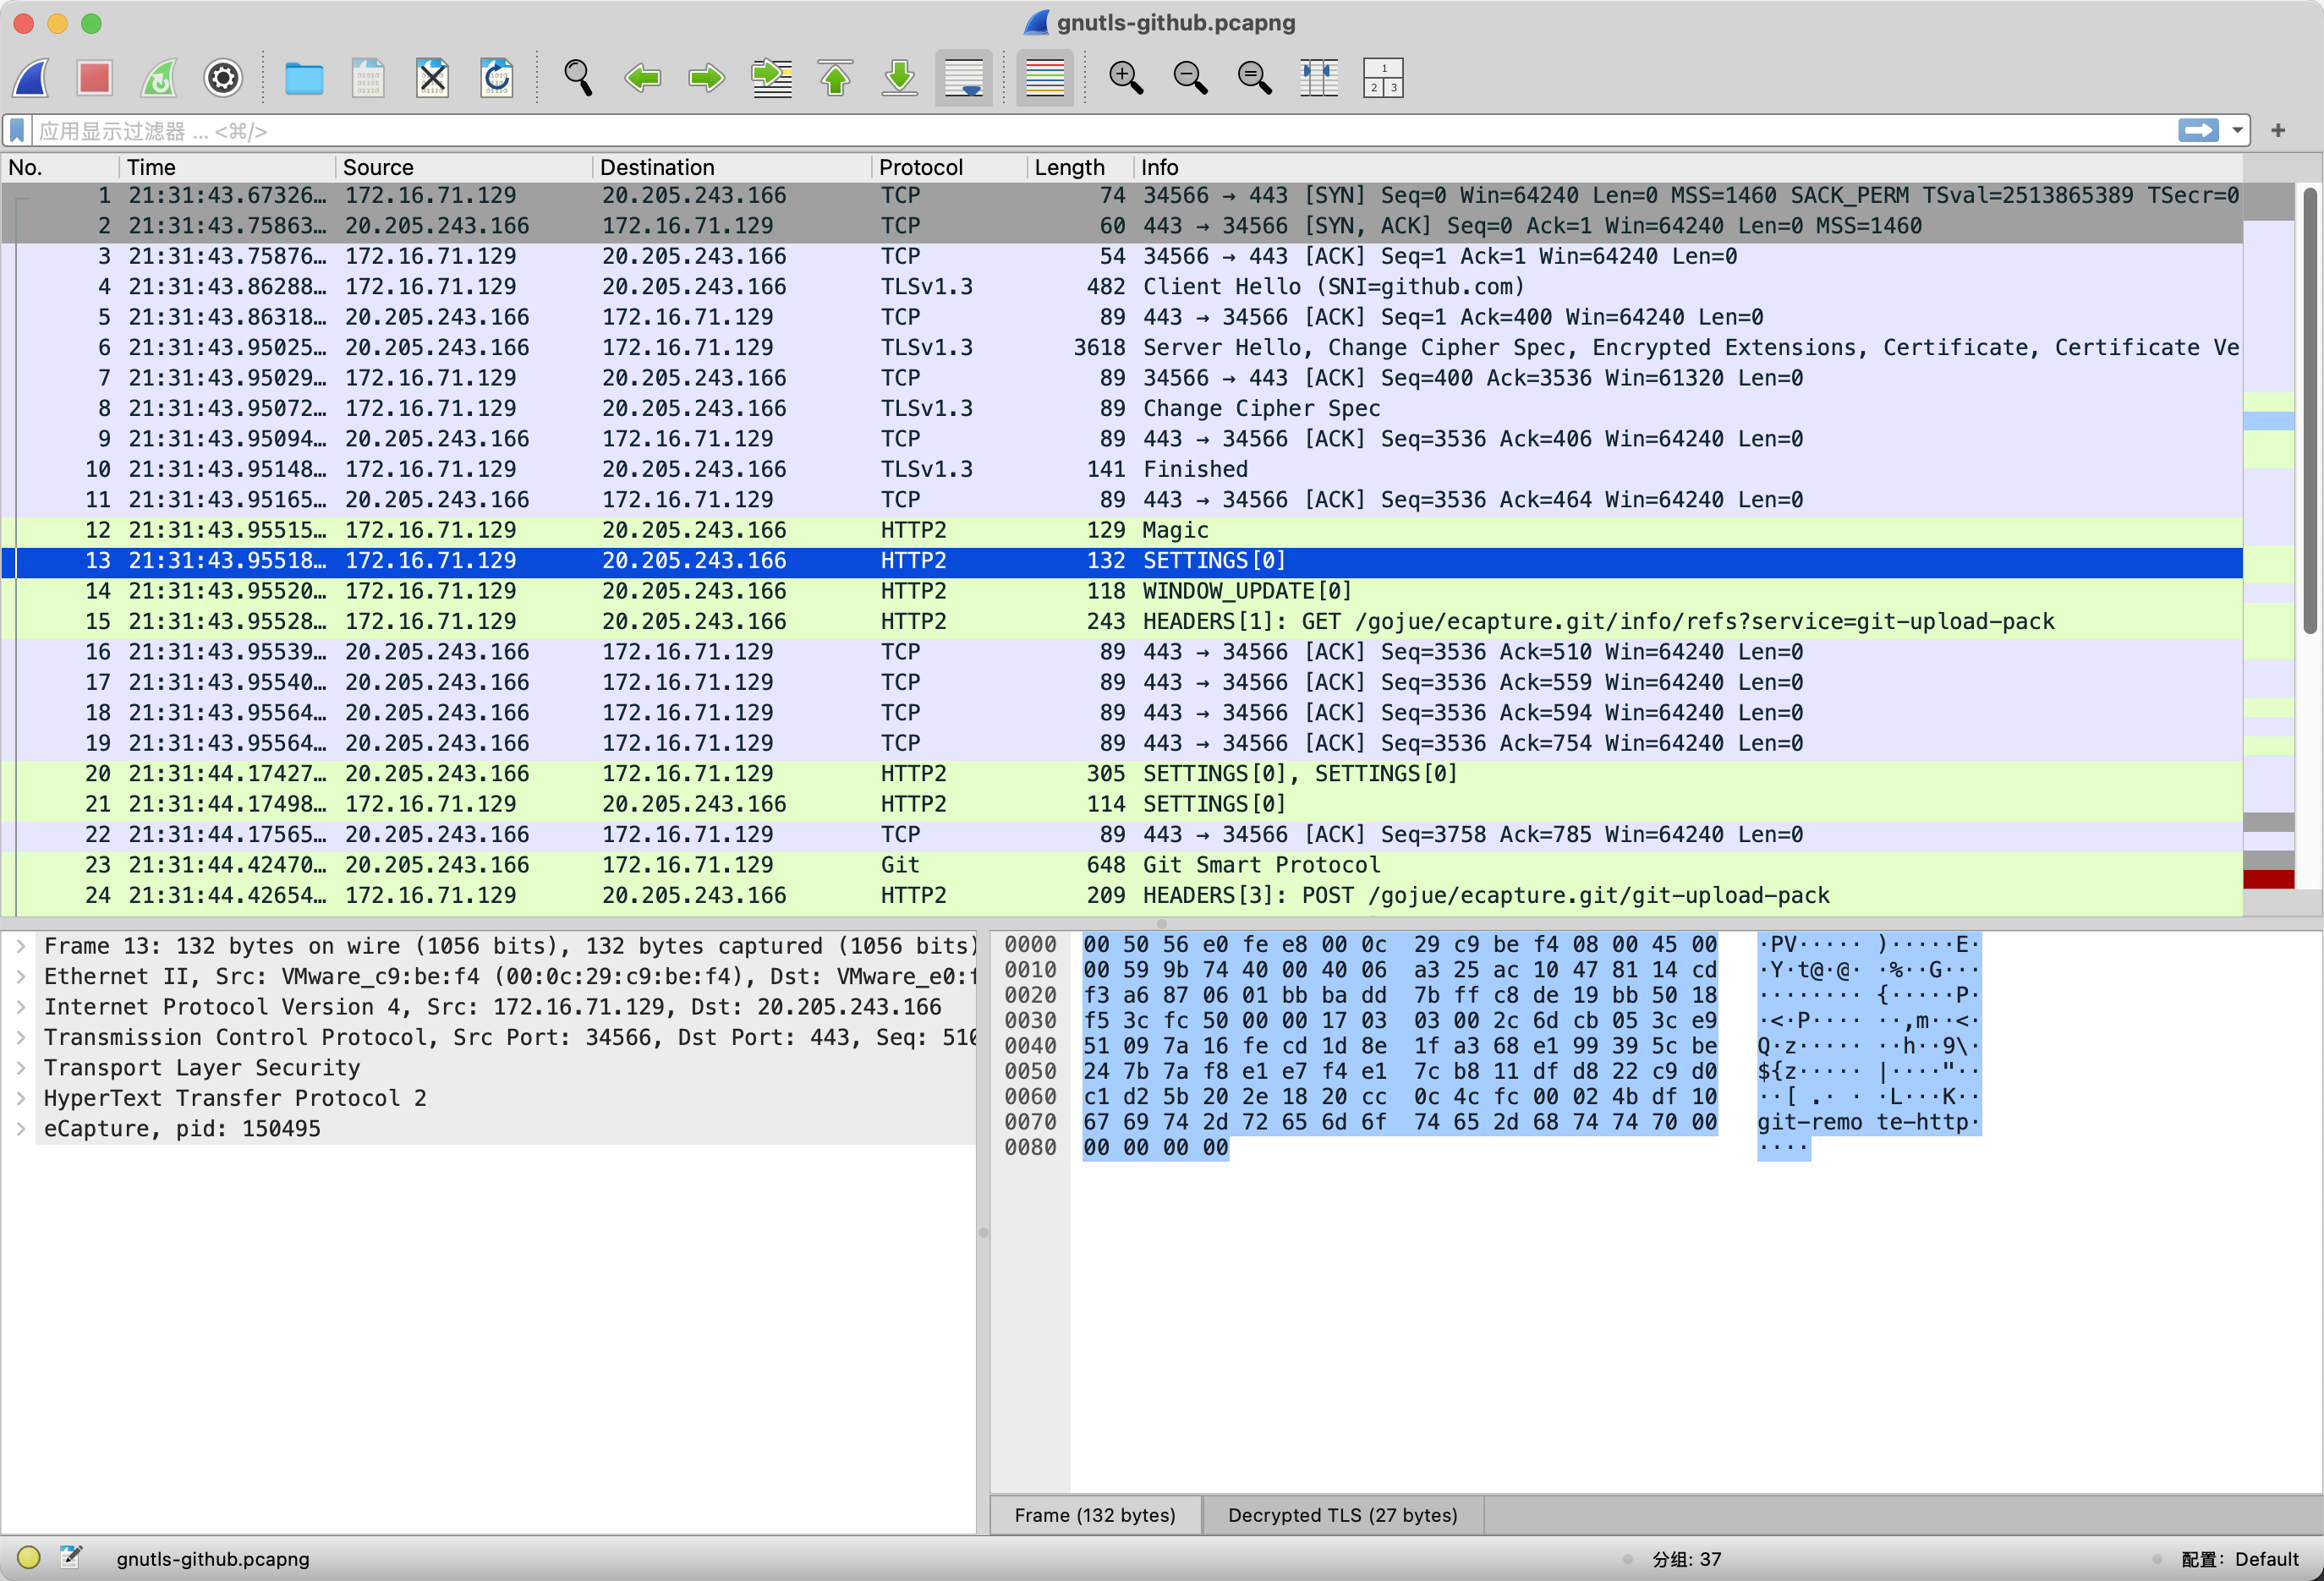
v2.8 代码还为 GnuTLS 增加文本、Keylog、PCAPNG 三种模式,并将捕获事件与程序运行日志分开。
核心能力
在库函数边界捕获 OpenSSL、LibreSSL 和 BoringSSL 明文。可指定动态库路径,也可定位静态链接的目标程序。
OpenSSL · LibreSSL · BoringSSL观察 Go 程序的 TLS 通信。通过 --elfpath 指定目标可执行文件,供 eCapture 解析 Go TLS 符号。
Go TLS · 可执行文件路径通过适配库版本的探针捕获 GnuTLS 明文与会话密钥。当前模块支持文本、Keylog 和 PCAPNG 三种模式。
GnuTLS · text · keylog · pcapng三个模块均支持文本、Keylog 和 PCAPNG 模式。--eventaddr 将捕获事件送往 stdout、文件、TCP 或 WebSocket;程序运行日志由 --logaddr 单独配置。
快速开始
使用已发布的对应架构构建产物,或从源码编译。以 root 或所需 Linux capabilities 启动 eCapture,再从另一终端发起 TLS 请求。
$ sudo ecapture tls

# 在另一终端
$ curl https://example.com
默认文本模式将捕获事件写到 stdout,程序日志写到 stderr;--logaddr 用于配置单独的日志目的端。
平台支持
| 系统 | 架构 | 最低内核 |
|---|---|---|
| Linux | x86_64 / amd64 | 4.18+ |
| Linux | AArch64 / arm64 | 5.5+ |
| Linux | LoongArch64 / loong64 | 6.6+ |
| Android | x86_64 / amd64 | 4.18+ |
| Android | AArch64 / arm64 | 5.5+ |
暂不支持 Android/loong64、Windows 和 macOS。下载前请核对发行页是否已有 LoongArch64 产物;构建流程包含交叉编译和用户态冒烟检查,eBPF 捕获仍应在目标硬件上验证。
最小权限要求 ↗ LoongArch64 构建指南 ↗展示受支持的 TLS 库和协议的明文、Keylog 与 PCAPNG 捕获效果。